カテゴリー
2022年 CCNP Enterprise Cisco VPN コマンド コンピューター トラブルシューティング ルーティング 技術一般 認定資格

ダイナミックルーティングのためのGREトンネル


にほんブログ村

前回は、サイト間 IPSec 接続を試しました。

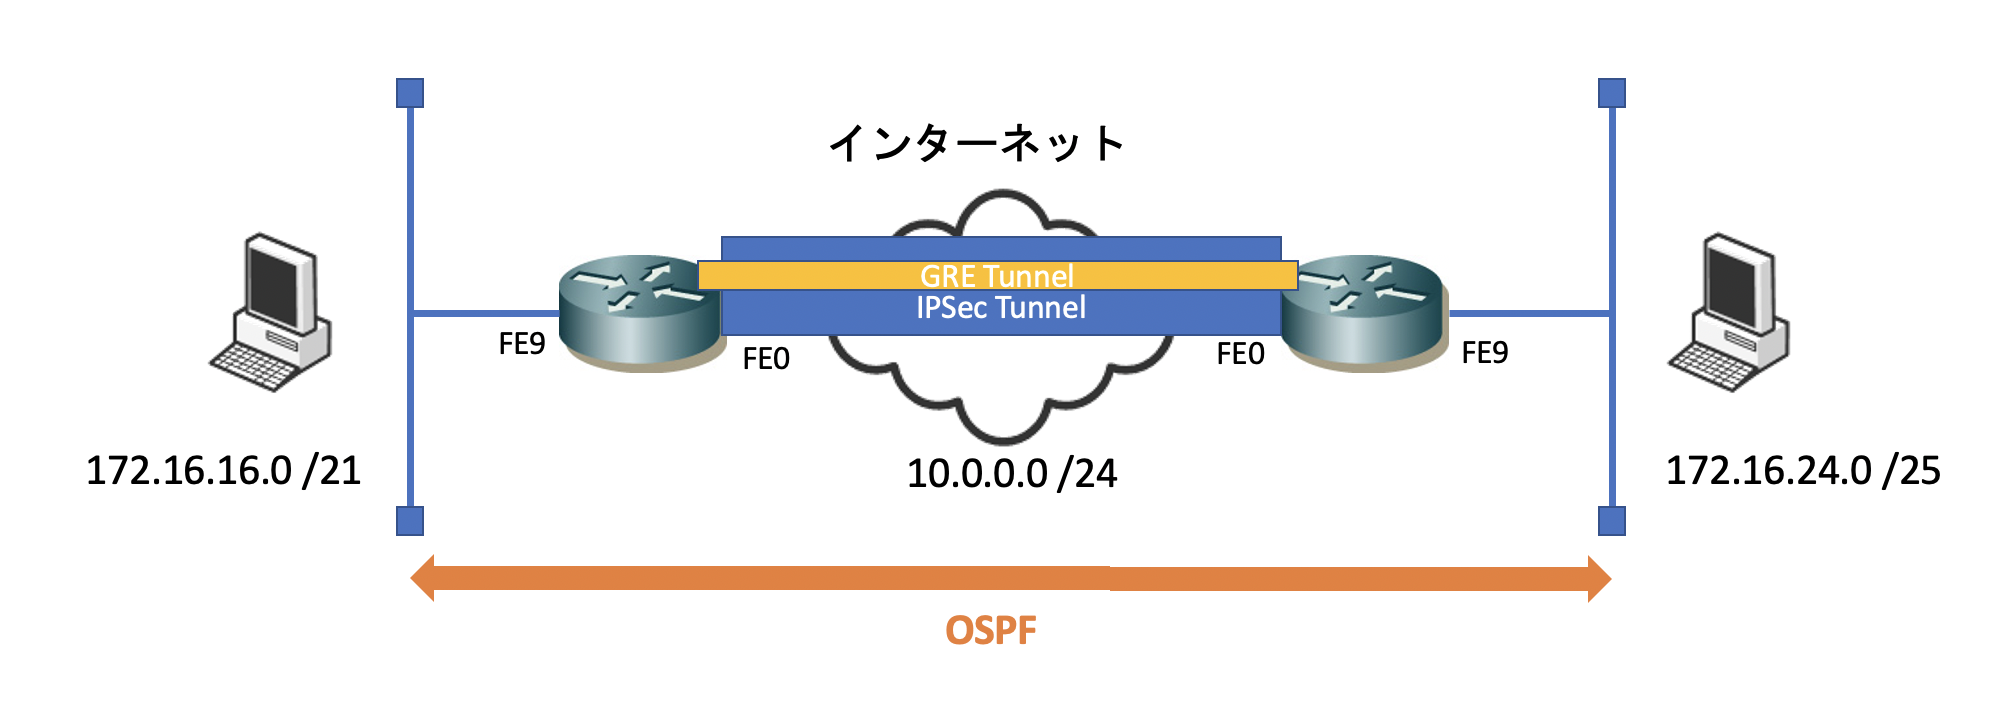
今度は、IPSec トンネルの中に GRE トンネルを通し、インターネット越しにダイナミックルーティングプロトコルのやり取りができるようにしてみたいと思います。

いわゆる GRE over IPSec というやつです。

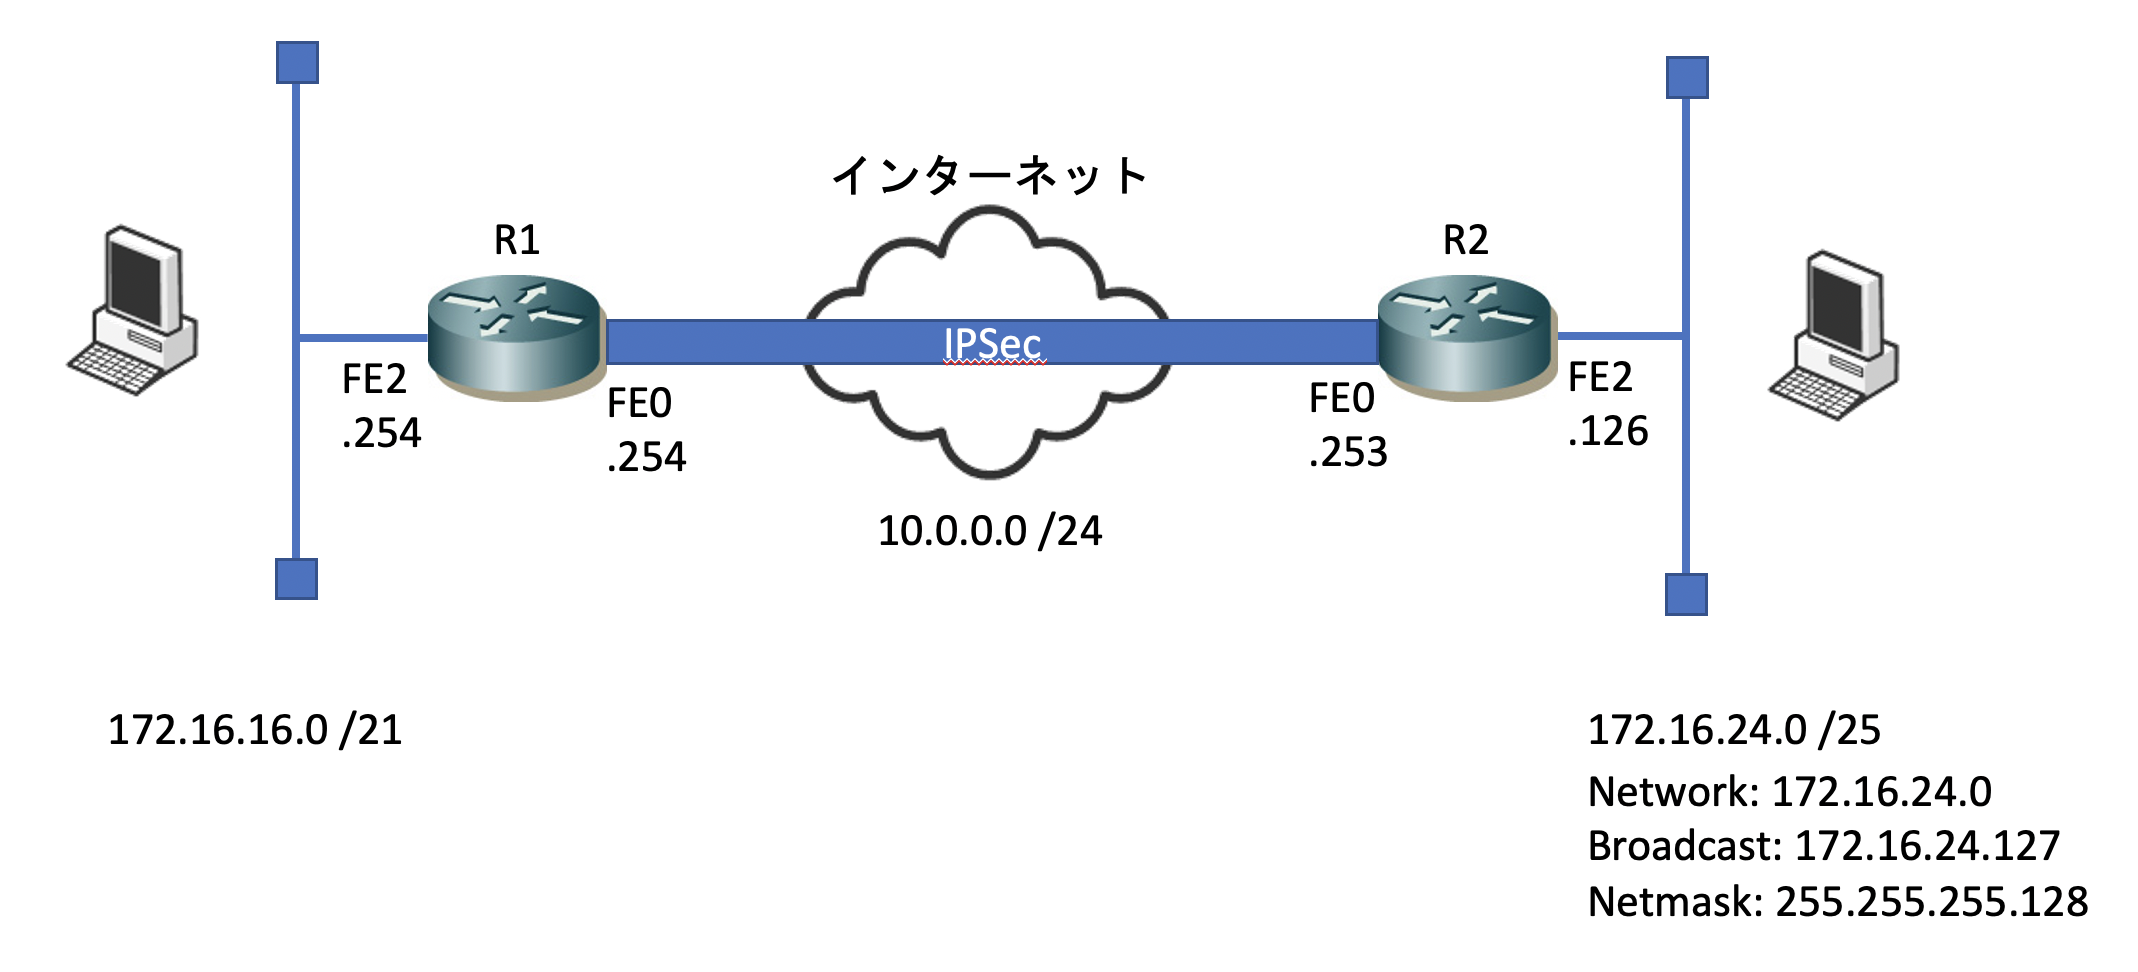
今回は、両側のルーターで OSPF を動かし、お互いの LAN 側の経路情報をインターネット越しに交換させます。

最終系は、こんなイメージです。

GRE の設定

GRE over IPSec と聞くと、何だか難しく聞こえますが、結局やっていることは、GRE トンネルの設定と IPSec トンネルの設定です。これらを同時に使っているだけです。

まずは、GRE トンネルの設定から見てみます。
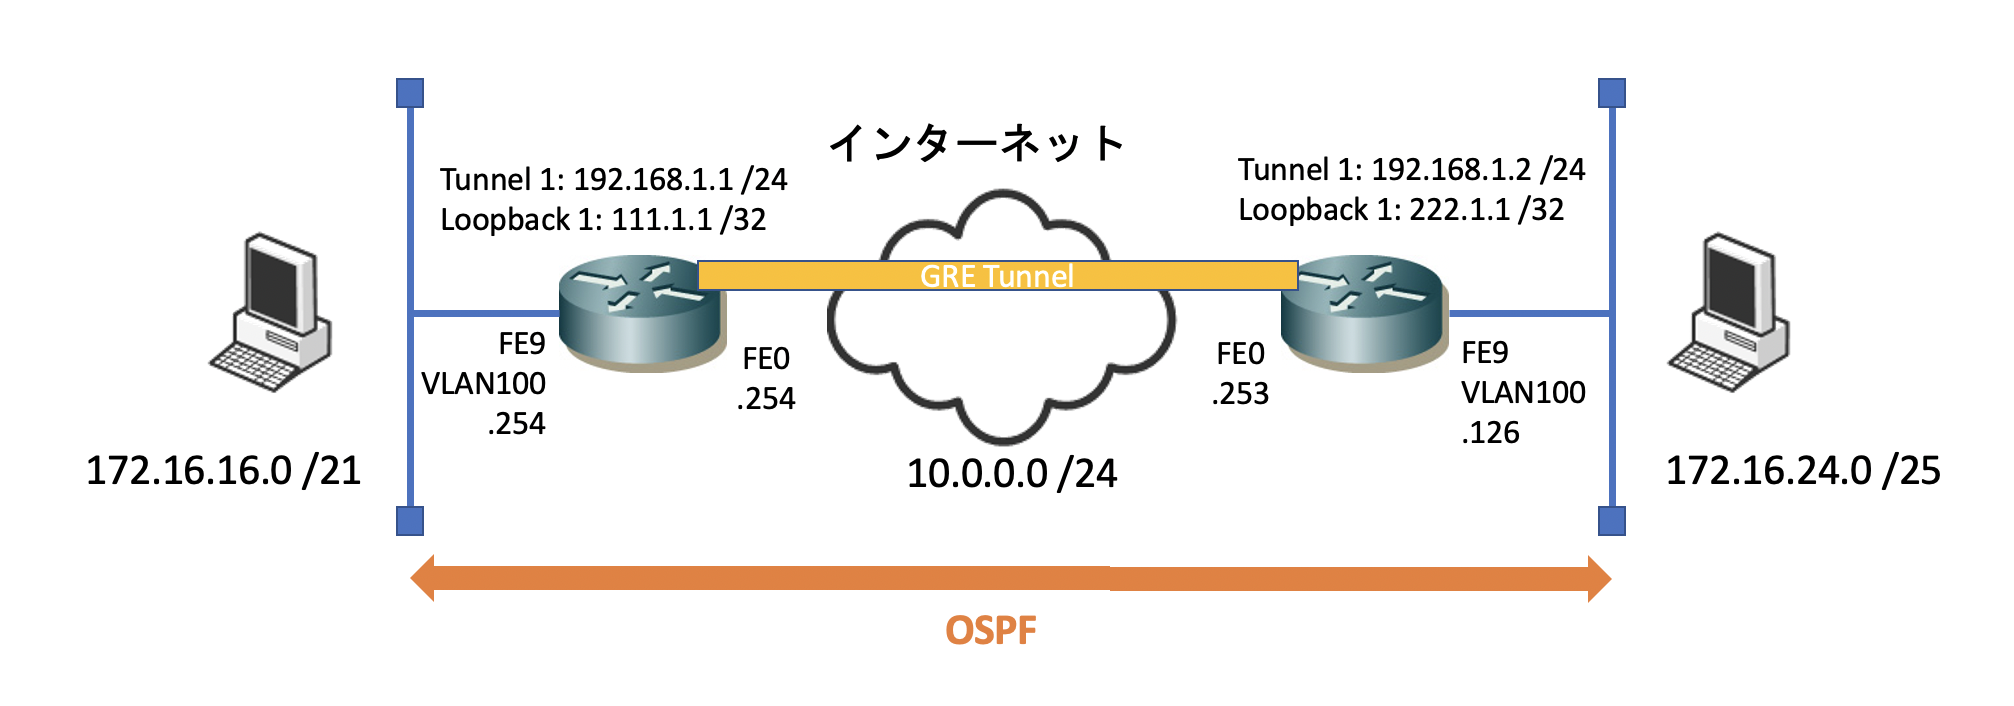
2台のルーター間で GRE トンネルを確立させるためには、Tunnel インターフェスが必要となります。

この Tunnel インターフェースで設定した IPアドレスを使って、通信をカプセリングします。カプセリングをすることにより、ダイナミックルーティングの情報がインターネット越しにできる(GRE トンネルの中を通過する)ようになります。

interface Loopback1
 ip address 111.1.1.1 255.255.255.255
 !
!
interface Tunnel1
 ip address 192.168.1.1 255.255.255.0
 ip mtu 1372
 tunnel source Loopback1 <<< 1
 tunnel destination 222.1.1.1 <<< 2

Tunnel インターフェースでは、IPアドレス以外にも設定すべき項目が 2つあります。この2つの設定も行わないと、インターフェースは Up/Up にはなりません。

  1. Tunnel Source
  2. Tunnel Destination

1 の Tunnel Source ですが、物理インターフェースであっても、Loopback インターフェースであってもどちらでも良いです。

Loopback インターフェースはダウンすることがないですので、こちらを使った方が良いでしょう。特にインターネットルーターで、DHCP でアドレスをもらっている場合、IPアドレスが変わってしまいます。変更の度に Tunnel Source/Destinatio の設定も変えないといけなくなるので、それを避けるためにもLoopback インターフェースが良いです。

Tunnel インターフェースには、他にも色々と設定項目はありますが、上記2つが最低限必要となる設定です。

MTU は 1372 に変更しておきます。

今回の設定では、R1 の Loopback 1 インターフェースのIPアドレスを使用してます。

次に2の Tunnel Destination です。

今回は、対向側になる R2 の Loopback インターフェースの IPアドレスを指定します。

最後に、Network コマンドを使って、Tunnel インターフェースでも OSPF を有効にします。

これにより、Tunnel インターフェースが OSPF の広報をするタイミング GRE トンネルが作成され、OSPF の広報情報が GRE でカプセリングされ、OSPF のネイバーが張れます。

router ospf 1
 log-adjacency-changes
 network 172.16.16.0 0.0.7.255 area 0 <<< LAN segment
 network 192.168.1.1 0.0.0.0 area 0 <<< Tunnel 1

対向側になる R2 の設定は、こんな感じです(GRE の設定に関連する部分のみを抜粋しています)。

interface Loopback1
 ip address 222.1.1.1 255.255.255.255
 !
!
interface Tunnel1
 ip address 192.168.1.2 255.255.255.0
 ip mtu 1372
 tunnel source Loopback1
 tunnel destination 111.1.1.1
 !
router ospf 1
 log-adjacency-changes
 network 172.16.24.0 0.0.0.127 area 0 <<< LAN segment
 network 192.168.1.2 0.0.0.0 area 0 <<< Tunnel 1

これで、GRE トンネル経由で、2つのルーター間の OSPF ネイバーが張れます。

R1#sh ip ospf neighbor 

Neighbor ID     Pri   State           Dead Time   Address         Interface
192.168.1.254     0   FULL/  -        00:00:36    192.168.2.254     Tunnel1

GRE over IPSec の設定

さて、いよいよ本題の GRE over IPSec の設定に入ります。

以下では、暗号化マップを使った IPSec の設定を行います。

と言っても、基本的には先ほどの GRE トンネルの設定と IPSec トンネルの設定を組み合わせるだけです。

組み合わせた時の設定のポイントですが、Crypto マップのポリシーで指定している「IPSec の対象とするアドレス」です。

crypto map M-ipsec 1 ipsec-isakmp 
 set peer 10.0.0.253
 set transform-set IPSEC 
 match address A-ipsec <<< IPSec 対象アドレス

今回、A-ipsec という ACL を指定していますが、その中が以下のものです。

ip access-list extended A-ipsec
 permit gre host 111.1.1.1 host 222.1.1.1

111.1.1.1 と 222.1.1.1 を指定していますね。つまり、Tunnel インターフェースの IPアドレスです。つまり、これらのIPアドレスは、GRE トンネルの Source と Destination で指定ている IPアドレスです。

ということは、動作としては、

  1. OSPF のネイバーを張ろうとすると、
  2. GRE トンネルを張ろうとし、
  3. IPSec トンネルが形成される
  4. それからGRE トンネルが形成され、
  5. OSPF のネイバーが張れる

という流れになります。

同じ考え方で R2 も設定します。

crypto map M-ipsec 1 ipsec-isakmp 
 set peer 10.0.0.254
 set transform-set IPSEC 
 match address A-ipsec
!
ip access-list extended A-ipsec
 permit gre host 222.1.1.1 host 111.1.1.1

これで GRE over IPSec の設定が完了です。R2 のルーティングテーブルを見てみましょう。

R2#sh ip route 
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area 
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR

Gateway of last resort is 0.0.0.0 to network 0.0.0.0

S*    0.0.0.0/0 is directly connected, FastEthernet0
      10.0.0.0/8 is variably subnetted, 3 subnets, 2 masks
O E2     10.0.1.135/32 [110/20] via 192.168.1.1, 00:14:09, Tunnel1
O IA     10.74.6.0/24 [110/1002] via 192.168.1.1, 00:14:09, Tunnel1
O IA     10.200.1.0/24 [110/1002] via 192.168.1.1, 00:14:09, Tunnel1
      172.16.0.0/16 is variably subnetted, 3 subnets, 2 masks
O E2     172.16.0.0/27 [110/20] via 192.168.1.1, 00:14:09, Tunnel1
O E2     172.16.0.32/27 [110/20] via 192.168.1.1, 00:14:09, Tunnel1
O        172.16.16.0/21 [110/1001] via 192.168.1.1, 00:14:09, Tunnel1
      192.168.1.0/24 is variably subnetted, 2 subnets, 2 masks
C        192.168.1.0/24 is directly connected, Tunnel1
L        192.168.1.2/32 is directly connected, Tunnel1
      222.1.1.0/32 is subnetted, 1 subnets
C        222.1.1.1 is directly connected, Loopback1

R1 の LAN 側になるセグメント情報(172.16.16.0 /21)が R2 のルーティングテーブル上で見えますね。これで GRE over IPSec の設定は完了です。

ですがここで一つ疑問が湧いてきました。

Loopback インターフェースで指定している IPアドレスって、到達不能のものであるはずなのに、GRE トンネルってどうやって張れるのだろう?

不思議だったので調べてみたら、Cisco の GRE の説明のページに記載がありました。

有効なトンネル送信元は、それ自体がアップ/アップ状態で、IPアドレスが設定されているインターフェースで構成されます。

有効なトンネル宛先は、ルーティング可能な宛先です。ただし、到達可能である必要はありません。

Tunnel Destination の IPアドレスは、到達可能でなくても良いのです。なるほどです。

設定内容

R1

R1#sh run 
Building configuration...

Current configuration : 2235 bytes
!
! Last configuration change at 01:30:10 UTC Wed Feb 14 2022
!
version 15.0
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname R1
!
boot-start-marker
boot-end-marker
!
enable secret 5 cisco
enable password cisco-ena
!
no aaa new-model
!
!
!
!
!
dot11 syslog
ip source-route
!
!
!
!
ip cef
no ipv6 cef
!
multilink bundle-name authenticated
!
!
!
license udi pid CISCO1812-J/K9 sn xxxxxxx
!
!
! 
!
crypto isakmp policy 10
 hash md5
 authentication pre-share
crypto isakmp key vpnuser address 10.0.0.253
!
!
crypto ipsec transform-set IPSEC esp-3des esp-md5-hmac 
 mode transport
!
crypto map M-ipsec 1 ipsec-isakmp 
 set peer 10.0.0.253
 set transform-set IPSEC 
 match address A-ipsec
!
!
!
!
!
interface Loopback1
 ip address 111.1.1.1 255.255.255.255
 !
!
interface Tunnel1
 ip address 192.168.1.1 255.255.255.0
 ip mtu 1372
 tunnel source Loopback1
 tunnel destination 222.1.1.1
 !
!
interface BRI0
 no ip address
 encapsulation hdlc
 shutdown
 !
!
interface FastEthernet0
 ip address 10.0.0.254 255.255.255.0
 duplex auto
 speed auto
 crypto map M-ipsec
 !
!
interface FastEthernet1
 no ip address
 duplex auto
 speed auto
 !
!
interface FastEthernet2
 switchport access vlan 100
 !
!
interface FastEthernet3
 switchport access vlan 100
 !
!
interface FastEthernet4
 switchport access vlan 100
 !
!
interface FastEthernet5
 switchport access vlan 100
 !
!
interface FastEthernet6
 switchport access vlan 100
 !
!
interface FastEthernet7
 switchport access vlan 100
 !
!
interface FastEthernet8
 switchport access vlan 100
 !
!
interface FastEthernet9
 switchport access vlan 100
 !
!
interface Vlan1
 no ip address
 !
!
interface Vlan100
 ip address 172.16.23.254 255.255.248.0
 !
!
router ospf 1
 log-adjacency-changes
 network 172.16.16.0 0.0.7.255 area 0
 network 192.168.1.1 0.0.0.0 area 0
!
ip forward-protocol nd
no ip http server
no ip http secure-server
!
!
ip route 0.0.0.0 0.0.0.0 FastEthernet0
!
ip access-list extended A-ipsec
 permit gre host 111.1.1.1 host 222.1.1.1
!
!
!
!
!
!
!
control-plane
 !
!
!
line con 0
 password cisco-con
 login
line aux 0
line vty 0 4
 password cisco-vty
 login
!
end

R2

R2#sh run 
Building configuration...

Current configuration : 2393 bytes
!
! Last configuration change at 01:19:06 UTC Wed Feb 14 2022
!
version 15.0
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname R2
!
boot-start-marker
boot-end-marker
!
enable secret 5 cisco
enable password cisco-ena
!
no aaa new-model
!
!
!
memory-size iomem 25
!
!
dot11 syslog
ip source-route
!
!
!
!
ip cef
no ip domain lookup
no ipv6 cef
!
multilink bundle-name authenticated
!
!
!
license udi pid CISCO1812-J/K9 sn xxxxxx
!
!
vlan 100
 name home-data
!
vlan 111
 name MGMT
!
vlan 200
 name PBR-test
!
! 
!
crypto isakmp policy 10
 hash md5
 authentication pre-share
crypto isakmp key vpnuser address 10.0.0.254
!
!
crypto ipsec transform-set IPSEC esp-3des esp-md5-hmac 
 mode transport
!
crypto map M-ipsec 1 ipsec-isakmp 
 set peer 10.0.0.254
 set transform-set IPSEC 
 match address A-ipsec
!
!
!
!
!
interface Loopback1
 ip address 222.1.1.1 255.255.255.255
 !
!
interface Tunnel1
 ip address 192.168.1.2 255.255.255.0
 ip mtu 1372
 tunnel source Loopback1
 tunnel destination 111.1.1.1
 !
!
interface BRI0
 no ip address
 encapsulation hdlc
 shutdown
 !
!
interface FastEthernet0
 ip address 10.0.0.253 255.255.255.0
 duplex auto
 speed auto
 crypto map M-ipsec
 !
!
interface FastEthernet1
 no ip address
 duplex auto
 speed auto
 !
!
interface FastEthernet2
 switchport access vlan 100
 !
!
interface FastEthernet3
 switchport access vlan 100
 !
!
interface FastEthernet4
 switchport access vlan 100
 !
!
interface FastEthernet5
 switchport access vlan 100
 !
!
interface FastEthernet6
 switchport access vlan 100
 !
!
interface FastEthernet7
 switchport access vlan 100
 !
!
interface FastEthernet8
 switchport access vlan 100
 !
!
interface FastEthernet9
 switchport access vlan 100
 !
!
interface Vlan1
 no ip address
 !
!
interface Vlan100
 ip address 172.16.24.126 255.255.255.128
 !
!
router ospf 1
 log-adjacency-changes
 network 172.16.24.0 0.0.0.127 area 0
 network 192.168.1.2 0.0.0.0 area 0
!
ip forward-protocol nd
no ip http server
no ip http secure-server
!
!
ip route 0.0.0.0 0.0.0.0 FastEthernet0
!
ip access-list extended A-ipsec
 permit gre host 222.1.1.1 host 111.1.1.1
!
!
!
!
!
!
!
control-plane
 !
!
!
line con 0
 password cisco-con
 login
line aux 0
line vty 0 4
 password cisco-vty
 login
!
end

おもしろかったら、フォローしてください!

関連する記事:

最近の記事:

カテゴリー
2022年 CCNP Enterprise Cisco VPN コマンド コンピューター トラブルシューティング ルーティング 技術一般 認定資格

CiscoルーターでのIPSec VPN設定ガイド


にほんブログ村

私の自宅では、インターネットルーターに Cisco ルーターを使用していますので、父親の家でも Cisco ルーターを使って、父親の家と私の自宅を IPSec VPN で接続してみようかなと考えました。

以前は、Buffalo ルーターを使って、父親の家と VPN 接続していたのですが、それが壊れてしまいました。これがきっかけです。

今回考えているのは、以下のような構成です。

単純にインターネット越しに 2つのサイトを VPN 接続するという構成です。

今回の動作確認で使用したのは、Cisco 1812J です。2台のルーターをバックトゥバックで接続しています。

サイト間 VPN の動作確認

自宅に 2台の Cisco ルーターを用意し、テスト構成を作成して、IPSec の設定を行いました。

テスト構成は、以下のアドレス体系としています。

以下のIPSecの設定は、暗号化マップを使った方式となります。

IPsec の設定

  1. まず、ISAKMP ポリシーを作成します。
  2. ここでは、「共通鍵を使用しますよ」と宣言を行います。
  3. 次に、IPSec 接続の際に使用するキーを指定し、そして、そのキーを使用して IPSec 接続する対向先のルーターの IPアドレスを指定します。
crypto isakmp policy 10 <<< 1
 hash md5
 authentication pre-share <<< 2
 crypto isakmp key vpnuser address 10.0.0.253 <<< 3

10.0.0.253 が R2 の Fast Ethernet の IPアドレスです。これは、インターネット越しで到達可能な IPアドレスである必要があります。

つまり、「このインターフェースとの IPSec 接続には、このキーを使用しましょう」ということです。

次に、Transform セットを作成します。

ここでは、IPSec 接続の際に使用する暗号化の方式を定義します。

crypto ipsec transform-set myset esp-des esp-md5-hmac 

ここで使用している「myset」が、このTransform セットの名前になります。

使用する暗号化方式は、「esp-des esp-md5-hmac 」です。

次に、Cryptoマップ(暗号化マップ)を作成します。

このマップ内では、

  1. どの IPアドレスが IPSec の接続先なのか
  2. どの通信を IPSec トンネルの対象にするのか(トンネルの中に通すのか)
  3. 使用する Transform セットの名前

を定義します。

crypto map mymap 10 ipsec-isakmp 
 set peer 10.0.0.253 <<< 1
 set transform-set myset <<< 2
 match address 100 <<< 3
  • この Crypto マップの名前は「mymap」としています。
  • set peer で指定しているのが、IPSec の張り先となるIPアドレスです。
  • このマップを使用する時には、「myset」という Transform セットを使いなさいとします。
  • match address でしてしている番号が、ACL の番号となります。この ACL で IPSec トンネルの中に入れる対象となるトラフィックはどれなのかを定義します。

最後に、ACL を作成します。

2台のルーターの、それぞれの LAN 側のセグメントを指定します。

access-list 100 permit ip 172.16.16.0 0.0.7.255 172.16.24.0 0.0.0.127

「R1 の LAN 側(172.16.16.0 /21) から、R2 の LAN 側(172.16.24.0 /25) へ向かうトラフィックを IPSec トンネルの中に入れますよ」ということです。

これで、IPSec の基本設定は完了です。

IPSec のCrypto マップを適用

仕上げとして、作成した Crypto マップを、対象となるインターフェースに適用しましょう。

適用するインターフェースは、WAN 側(インターネット側)に面しているインターフェースです。つまり、対向側ルーターが IPSec トンネルを張ってくる宛先となるインターフェースです。

先ほど作成した Crypto マップは「mymap」でしたね。

crypto map コマンドで、そのマップの名前を指定して、インターフェースに適用します。

interface FastEthernet0
 ip address 10.0.0.254 255.255.255.0
 duplex auto
 speed auto
 crypto map mymap

私が Crypto マップを適用しているのは、Fast Ethernet 0 インターフェースになります。

そうそう、このルーターはインターネットルーターですので、デフォルトルートは Fast Ethernet 0 (インターネットに面しているインターフェース)に向けておきましょう。

これを忘れると、インターネット向けの通信ができません。

ip route 0.0.0.0 0.0.0.0 FastEthernet0

これで、IPSec の設定適用は完了です。

これと同じことを、R2 側でも行います。IPSec トンネルの接続先が R1 になる点だけが異なります。

以下、IPSec 接続に必要な部分の設定のみを抜粋しています。

crypto isakmp policy 10
 hash md5
 authentication pre-share
crypto isakmp key vpnuser address 10.0.0.254
!
!
crypto ipsec transform-set myset esp-des esp-md5-hmac 
!
crypto map mymap 10 ipsec-isakmp 
 set peer 10.0.0.254
 set transform-set myset 
 match address 100
!
!
interface BRI0
 no ip address
 encapsulation hdlc
 shutdown
 !
!
interface FastEthernet0
 ip address 10.0.0.253 255.255.255.0
 duplex auto
 speed auto
 crypto map mymap
 !
!
ip route 0.0.0.0 0.0.0.0 FastEthernet0
!
access-list 100 permit ip 172.16.24.0 0.0.0.127 172.16.16.0 0.0.7.255

IPSec の接続確認コマンド

実際に通信をして確認をしてみます。

  • show crypto isakmp sa
R1#sh crypto isakmp sa 
IPv4 Crypto ISAKMP SA
dst             src             state          conn-id status
10.0.0.253       10.0.0.254       QM_IDLE           2001 ACTIVE

ステータスが「QM_IDLE」になっていれば、ISAKMP 接続は完了です。

「QM_IDLE」以外のステータスの場合、このページが参考になります。

  • show crypto ipsec sa
C1812-test#sh crypto ipsec sa 

interface: FastEthernet0
    Crypto map tag: M-ipsec, local addr 10.0.0.254

   protected vrf: (none)
   local  ident (addr/mask/prot/port): (0.0.0.0/255.255.255.255/47/0)
   remote ident (addr/mask/prot/port): (0.0.0.0/255.255.255.255/47/0)
   current_peer 10.0.0.253 port 500
     PERMIT, flags={origin_is_acl,}
    #pkts encaps: 97, #pkts encrypt: 97, #pkts digest: 97
    #pkts decaps: 94, #pkts decrypt: 94, #pkts verify: 94
    #pkts compressed: 0, #pkts decompressed: 0
    #pkts not compressed: 0, #pkts compr. failed: 0
    #pkts not decompressed: 0, #pkts decompress failed: 0
    #send errors 134, #recv errors 0

     local crypto endpt.: 10.0.0.254, remote crypto endpt.: 10.0.0.253
     path mtu 1500, ip mtu 1500, ip mtu idb FastEthernet0
     current outbound spi: 0xD8FB69D5(3640355285)
     PFS (Y/N): N, DH group: none

     inbound esp sas:
      spi: 0xD6CE8456(3603858518)
        transform: esp-3des esp-md5-hmac ,
        in use settings ={Tunnel, }
        conn id: 1, flow_id: Onboard VPN:1, sibling_flags 80000046, crypto map: M-ipsec
        sa timing: remaining key lifetime (k/sec): (4420763/2793)
        IV size: 8 bytes
        replay detection support: Y
        Status: ACTIVE

     inbound ah sas:

     inbound pcp sas:

     outbound esp sas:
      spi: 0xD8FB69D5(3640355285)
        transform: esp-3des esp-md5-hmac ,
        in use settings ={Tunnel, }
        conn id: 2, flow_id: Onboard VPN:2, sibling_flags 80000046, crypto map: M-ipsec
        sa timing: remaining key lifetime (k/sec): (4420762/2793)
        IV size: 8 bytes
        replay detection support: Y
        Status: ACTIVE

     outbound ah sas:

     outbound pcp sas:

カウンターの数値が上がっていれば、IPSec トンネルの中に通信が通過しています。

うまく接続できない時は、デバッグコマンドが役に立ちます。

  • debug crypto isakmp 
  • debug crypto ipsec

設定内容

R1

R1#sh run 
Building configuration...

Current configuration : 1842 bytes
!
! Last configuration change at 06:21:16 UTC Tue Feb 23 2021
!
version 15.0
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname R1
!
boot-start-marker
boot-end-marker
!
!
no aaa new-model
!
!
!
!
!
dot11 syslog
ip source-route
!
!
!
!
ip cef
no ipv6 cef
!
multilink bundle-name authenticated
!
!
!
license udi pid CISCO1812-J/K9 sn xxxxxxx
!
!
! 
!
crypto isakmp policy 10
 hash md5
 authentication pre-share
crypto isakmp key vpnuser address 10.0.0.253
!
!
crypto ipsec transform-set myset esp-des esp-md5-hmac 
!
crypto map mymap 10 ipsec-isakmp 
 set peer 10.0.0.253
 set transform-set myset 
 match address 100
!
!
!
!
!
interface BRI0
 no ip address
 encapsulation hdlc
 shutdown
 !
!
interface FastEthernet0
 ip address 10.0.0.254 255.255.255.0
 duplex auto
 speed auto
 crypto map mymap
 !
!
interface FastEthernet1
 no ip address
 duplex auto
 speed auto
 !
!
interface FastEthernet2
 switchport access vlan 100
 !
!
interface FastEthernet3
 switchport access vlan 100
 !
!
interface FastEthernet4
 switchport access vlan 100
 !
!
interface FastEthernet5
 switchport access vlan 100
 !
!
interface FastEthernet6
 switchport access vlan 100
 !
!
interface FastEthernet7
 switchport access vlan 100
 !
!
interface FastEthernet8
 switchport access vlan 100
 !
!
interface FastEthernet9
 switchport access vlan 100
 !
!
interface Vlan1
 no ip address
 !
!
interface Vlan100
 ip address 172.16.23.254 255.255.248.0
 !
!
router ospf 1
 log-adjacency-changes
 network 172.16.16.0 0.0.7.255 area 0
!
ip forward-protocol nd
no ip http server
no ip http secure-server
!
!
ip route 0.0.0.0 0.0.0.0 FastEthernet0
!
access-list 100 permit ip 172.16.16.0 0.0.7.255 172.16.24.0 0.0.0.127
!
!
!
!
!
!
control-plane
 !
!
!
line con 0
line aux 0
line vty 0 4
 login
!
end

R2

R2#sh run 
Building configuration...

Current configuration : 1980 bytes
!
! Last configuration change at 06:07:15 UTC Sun Feb 13 2022
!
version 15.0
service timestamps debug datetime msec
service timestamps log datetime msec
no service password-encryption
!
hostname R2
!
boot-start-marker
boot-end-marker
!
!
no aaa new-model
!
!
!
memory-size iomem 25
!
!
dot11 syslog
ip source-route
!
!
!
!
ip cef
no ipv6 cef
!
multilink bundle-name authenticated
!
!
!
license udi pid CISCO1812-J/K9 sn xxxxxxx
!
!
vlan 100
 name home-data
!
vlan 111
 name MGMT
!
vlan 200
 name PBR-test
!
! 
!
crypto isakmp policy 10
 hash md5
 authentication pre-share
crypto isakmp key vpnuser address 10.0.0.254
!
!
crypto ipsec transform-set myset esp-des esp-md5-hmac 
!
crypto map mymap 10 ipsec-isakmp 
 set peer 10.0.0.254
 set transform-set myset 
 match address 100
!
!
!
!
!
interface BRI0
 no ip address
 encapsulation hdlc
 shutdown
 !
!
interface FastEthernet0
 ip address 10.0.0.253 255.255.255.0
 duplex auto
 speed auto
 crypto map mymap
 !
!
interface FastEthernet1
 no ip address
 duplex auto
 speed auto
 !
!
interface FastEthernet2
 switchport access vlan 100
 !
!
interface FastEthernet3
 switchport access vlan 100
 !
!
interface FastEthernet4
 switchport access vlan 100
 !
!
interface FastEthernet5
 switchport access vlan 100
 !
!
interface FastEthernet6
 switchport access vlan 100
 !
!
interface FastEthernet7
 switchport access vlan 100
 !
!
interface FastEthernet8
 switchport access vlan 100
 !
!
interface FastEthernet9
 switchport access vlan 100
 !
!
interface Vlan1
 no ip address
 !
!
interface Vlan100
 ip address 172.16.24.126 255.255.255.128
 !
!
router ospf 1
 log-adjacency-changes
 network 172.16.24.0 0.0.0.127 area 0
!
ip forward-protocol nd
no ip http server
no ip http secure-server
!
!
ip route 0.0.0.0 0.0.0.0 FastEthernet0
!
access-list 100 permit ip 172.16.24.0 0.0.0.127 172.16.16.0 0.0.7.255
!
!
!
!
!
!
control-plane
 !
!
!
line con 0
line aux 0
line vty 0 4
 login
!
end

おもしろかったら、フォローしてください!

関連する記事:

最近の記事:

カテゴリー
2022年 おすすめ販売 ガジェット コンピューター 家電 趣味 音響

超小型 Bluetooth スピーカー EWA A106


にほんブログ村

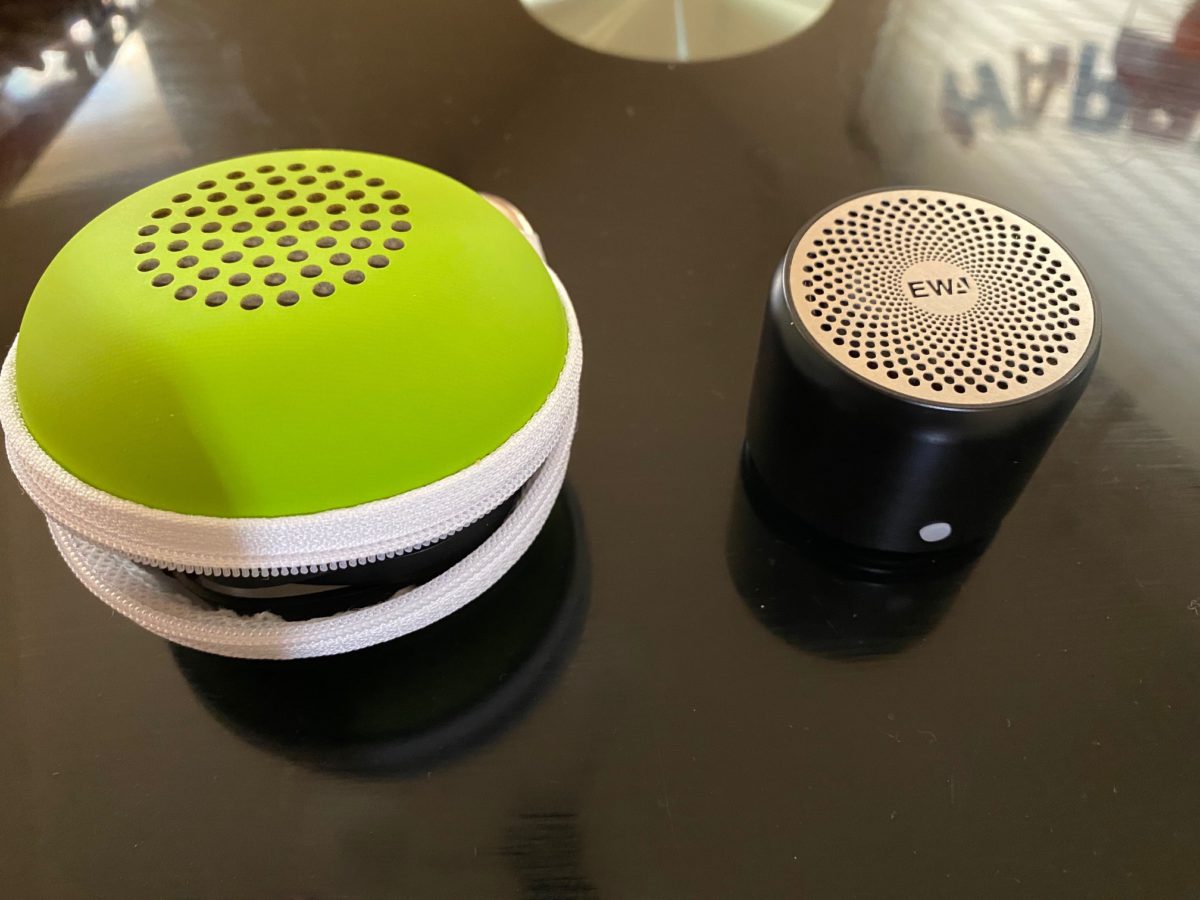
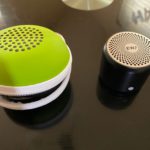
EWA というメーカーのBluetooth スピーカーを買ってみました。

ブラックのボディーで、上面は金属製でシルバー。安っぽさは全くないです。

直径 48mm、高さ 40mmと超コンパクト。重量は 175gです。

手に乗せるとズッシリ間があります。サウンド的には、J-Pop があるかなというのが個人的感想です。

ボタン類もシンプルで、付いているボタンは 1つ。Bluetooth の接続と切断、再生/停止・早送り/曲戻しは、1つのボタンで行います。

そのボタンは、Bluetooth の接続中は、LED が青色で点灯、充電中は赤色で点灯します。ボタンの反対側にはマイクロ USB 端子があり、そこから充電します。

付属品:

  • EWA A106 Bluetooth スピーカー本体
  • マイクロ USB 充電ケーブル
  • キャリーケース
  • メタルバックル
  • 取り扱い説明書

2000円程度というこの価格の小型 Bluetooth スピーカーに、何と、ハードキャリーケースが付いてきます。このケースには複数の穴が開いており、スピーカーを収納した状態でも音楽を聴くことができます。

金属のバックルも付いているので、カバンなどにぶら下げたり、ズボンのベルト通しにぶら下げたりもできます。

このケースですが、おまけ感は全然ないです。ファスナーの開閉もスムーズですし、縫製もしっかりしてます。ただ、購入時に色が選べないんですよね。これができたら最高だったのに。

仕様

  • Bluetooth バージョン: 3.0
  • 通信距離: 10メートル
  • スピーカーサイズ: 40mm
  • バッテリー容量: 500mAh
  • 連続再生: 6時間
  • 充電時間: 2時間

この小型スピーカーですが、小ささと価格にしては、考えられないほどの音を出します。さらに、よくある安いスピーカーのように音量を上げても、音が破れません。スピーカーを置く場所次第で当然音は変わりますが、低音がズンズンと振動しながら響きます。

某雑誌で紹介されているのを見ましたが、「この小ささと価格でBose 並み」と書いてありましたが、それはさすがに言い過ぎです。私は Bose のファンで、当然 Bose の Bluetooth スピーカーも複数台持ってます。これは間違いなく言えます。Boseほどではありません。

ですが、この小ささと価格でここまでの音を出せるスピーカーは、なかなか無いんじゃないでしょうか。

「電源が入らない」コメントについて

電源ボタンは、強く押し込んで少しそのまま待つ必要があります。軽く押すだけでは、電源は入りません。思ったよりもグッと奥まで押して、電源 ON の音がするまで待ちます。電源が入ると、青色の LED が点灯します。

ひょっとしたらですが、軽く押して電源が入らないことを言っているのかも知れませんね。実際に使ってみて、これを感じました。私も最初、エッ?と思いましたので。

Bluetooth 接続後の注意点と操作

Bluetooth 接続直後は、音量が大きいので注意です。

また、本体では音量の調節はできません。音量の調節は、接続しているパソコンやスマホ側で行います。

もっと金額を出せば、性能や音質のもっと良い小型 Bluetooth スピーカーはあると思います。

ですが、Bluetooth スピーカーを購入しても、ひょっとしたら実はあまり使わないというケースも多いかも知れません。そんな時の「とりあえず」には、この価格はちょうど良いと思います。

また、旅行や出張に持って行くにも、このサイズは向いていると思います。私は仕事柄、国内や海外の出張が多いのですが、良い音で音楽を楽しむのには、やはりスピーカーが欲しいと感じます。ですが同時に、かさばるのも嫌です。このスピーカーなら、旅行鞄の隙間に入ります。

こう言った意味でも、このスピーカーは「アリ」なんじゃないでしょうか。

実売価格が 2000円程度ですので、その価格帯の小型スピーカーの中で比較すれば、かなり良いと思います。みなさまも一台どうでしょうか?

【最新ローズゴールド】 EWA A106 ポータブル ミニ ワイヤレス Bluetooth スピーカー 旅行用EVAケース付き【12時間連続再生/IP67防水規格/超小型/コンパクト/パッシブラジエータ搭載/強化された低音/車載、風呂用 可/多言語取扱説明書】 posted with カエレバ

おもしろかったら、フォローしてください!

関連する記事:

最近の記事:

カテゴリー
2022年 CCNP Enterprise Cisco DDNS コマンド コンピューター ルーティング 技術一般 認定資格

Cisco ルーターでダイナミック DNS を使う


にほんブログ村

自宅のインターネットルーターで Cisco 891F を使用していて、ダイナミック DNS が使いたかったので、設定をまとめてみました。

ちなみに、私が契約しているダイナミック DNS は、Dyndns です。

インターネット上の DNS サーバーを参照できるようにします。

  • ip dns server: DNS サーバー参照を有効化
  • ip name-server: 参照する DNS サーバーの IPアドレス
C892-02# configure terminal
C892-02(config)# ip dns server
C892-02(config)# ip name-server 4.2.2.6

DDNS の設定を入れていきます。

  • ip ddns update method: 契約している DDNS のサービス
  • http: HTTP を使用して更新

この例では、Dyndnsをサービスとして使っています。

C892-02(config)#ip ddns update method DynDNS
C892-02(DDNS-update-method)#http

次に、Dyndns で契約しているサービスのアカウント情報を指定します。Dyndns の場合、構文は以下の内容になります。

https://username:password@members.dyndns.org/nic/update?system=dyndns&hostname=&myip=

C892-02(DDNS-HTTP)# add http://kkinternational:pass-kk@members.dyndns.org/nic/update?system=dyndns&hostname=<h>&myip=<a>

次に、アップデートのインターバルを指定します。

  • interval maximum: DDNS の更新間隔

日 時間 分 秒 の順になります。以下の例だと 5分毎という指定です。このインターバルは時間が短すぎると、サービスによっては拒否されますので、適当な長さで指定した方が良いです。

C892-02(DDNS-HTTP)# interval maximum 0 0 5 0

これで、ダイナミック DNS の設定は完了です。

DDNS として No-IP を使用している場合、こちらが参考になります。

最後に、この設定をインターネットに面しているインターフェースに適用していきます。

  • ip ddns update hostname: 契約している DDNS のホスト名
  • ip ddns update: 契約しているサービス名
C892-02(DDNS-update-method)# interface dialer0
C892-02(config-if)# ip ddns update hostname kkinternational.dyndns.org
C892-02(config-if)# ip ddns update dyndns
C892-02(config-if)# ip address dhcp

動作確認には、このデバッグコマンドが使えます。

C892-02#debug ip ddns update 
Dynamic DNS debugging is on

この設定を使って、リモートからの IPSec VPN 接続を行おうと設定をしています。こちらの設定についても、まとめたら公開していきたいと思います。

おもしろかったら、フォローしてください!

関連する記事:

最近の記事:

カテゴリー
2021年 Cisco SFP コマンド コンピューター トラブルシューティング 技術一般

格安Cisco SFPの購入体験と設定ガイド


にほんブログ村

先日、ヤフーオークションを見ていたら、Cisco の SFP が安く売っているのを見つけました。お値段は何と、2つで 2200円。

CISCO SFPモジュール GLC-T(30-1410-03)2個セット

中古なので使用感がある程度あるのは仕方ないのですが、とにかく安い。

うちのリビングのテレビの横に Cisco Catalyst 2960 を置いて使っているのですが、8 ポートのモデルです。ここに使えたらポート数が増やせるなと思いました。

WS-C2960L-8TS-LL

ネットで調べてみるとサポートしてそうな感じです。

Q:

Is it compatible with cisco WS-C2960L-48TS-LL?

A:

Yes, it is compatible with cisco WS-C2960L-48TS-LL.

早速、購入して試してみました。

Gigabit Ethernet 0/9 にインストールしてみます。

!
interface GigabitEthernet0/8
 description to Wall LAN outlet @ TV settings
 switchport access vlan 100
 switchport trunk native vlan 111
 switchport mode trunk
 spanning-tree portfast edge trunk
!
interface GigabitEthernet0/9 <<<<
 shutdown
 !
interface GigabitEthernet0/10
shutdown
 !
 interface Vlan1
 no ip address
shutdown

インターフェースを有効化します。

Cat2960-TV2(config)#int gigabitEthernet 0/9
Cat2960-TV2(config-if)#no shut
Cat2960-TV2(config-if)#end

ここで SFP をインストールしてみます。

インターフェースの状態は特に変化ないです。念のために、システムのリブートもしてみます。

Cat2960-TV2#sh int gigabitEthernet 0/9
GigabitEthernet0/9 is down, line protocol is down (notconnect) 
  Hardware is Gigabit Ethernet, address is c4b3.6aa9.0e09 (bia c4b3.6aa9.0e09)
  MTU 1522 bytes, BW 10000 Kbit/sec, DLY 1000 usec, 
     reliability 255/255, txload 1/255, rxload 1/255
  Encapsulation ARPA, loopback not set
  Keepalive not set
  Auto-duplex, Auto-speed, link type is auto, media type is Not Present
  input flow-control is off, output flow-control is unsupported 
  ARP type: ARPA, ARP Timeout 04:00:00
  Last input never, output never, output hang never
  Last clearing of "show interface" counters never
  Input queue: 0/75/0/0 (size/max/drops/flushes); Total output drops: 0
  Queueing strategy: fifo
  Output queue: 0/40 (size/max)
  5 minute input rate 0 bits/sec, 0 packets/sec
  5 minute output rate 0 bits/sec, 0 packets/sec
     0 packets input, 0 bytes, 0 no buffer
     Received 0 broadcasts (0 multicasts)
     0 runts, 0 giants, 0 throttles 
     0 input errors, 0 CRC, 0 frame, 0 overrun, 0 ignored
     0 watchdog, 0 multicast, 0 pause input
     0 input packets with dribble condition detected
     0 packets output, 0 bytes, 0 underruns
     0 output errors, 0 collisions, 2 interface resets
     0 unknown protocol drops
     0 babbles, 0 late collision, 0 deferred
     0 lost carrier, 0 no carrier, 0 pause output
     0 output buffer failures, 0 output buffers swapped out

インベントリーを確認してみます。

Gigabit Ethernet 0/9 に SFP が見えました。認識してますね。

Cat2960-TV2#sh inventory 
NAME: "1", DESCR: "WS-C2960L-8TS-LL"
PID: WS-C2960L-8TS-LL  , VID: V02  , SN: FCW230xxxxx

NAME: "GigabitEthernet0/9", DESCR: "10/100/1000BaseTX SFP" <<<<
PID: GLC-T             , VID:      , SN: AGM183xxxxx   

Gigabit Ethernet 0/9 にパソコンを接続してみます。

ポートが Up になりました。

Cat2960-TV2#sh int gigabitEthernet 0/9
GigabitEthernet0/9 is up, line protocol is up (connected) 
  Hardware is Gigabit Ethernet, address is c4b3.6aa9.0e09 (bia c4b3.6aa9.0e09)
  MTU 1522 bytes, BW 1000000 Kbit/sec, DLY 10 usec, 
     reliability 255/255, txload 1/255, rxload 1/255
  Encapsulation ARPA, loopback not set
  Keepalive not set
  Full-duplex, 1000Mb/s, link type is auto, media type is 10/100/1000BaseTX SFP
  input flow-control is off, output flow-control is unsupported 
  ARP type: ARPA, ARP Timeout 04:00:00
  Last input 00:01:47, output 00:00:01, output hang never
  Last clearing of "show interface" counters never
  Input queue: 0/75/0/0 (size/max/drops/flushes); Total output drops: 0
  Queueing strategy: fifo
  Output queue: 0/40 (size/max)
  5 minute input rate 4000 bits/sec, 1 packets/sec
  5 minute output rate 0 bits/sec, 0 packets/sec
     321 packets input, 59851 bytes, 0 no buffer
     Received 321 broadcasts (132 multicasts)
     0 runts, 0 giants, 0 throttles 
     0 input errors, 0 CRC, 0 frame, 0 overrun, 0 ignored
     0 watchdog, 132 multicast, 0 pause input
     0 input packets with dribble condition detected
     75 packets output, 11694 bytes, 0 underruns
     0 output errors, 0 collisions, 1 interface resets
     0 unknown protocol drops
     0 babbles, 0 late collision, 0 deferred
     0 lost carrier, 0 no carrier, 0 pause output
     0 output buffer failures, 0 output buffers swapped out

では、Gigabit Ethernet 0/9 に、データ VLAN であるVLAN100 を割り当ててみます。

Cat2960-TV2#config t
Enter configuration commands, one per line.  End with CNTL/Z.
Cat2960-TV2(config)#int gigabitEthernet 0/9
Cat2960-TV2(config-if)#switchport mode access
Cat2960-TV2(config-if)#switchport access vlan 100
Cat2960-TV2(config-if)#

Gigabit Ethernet 0/9 に接続した Windows10 から、デフォルトゲートウェイとなるルーターに対して Ping を撃ってみます。

しばらくしたら、Echo Reply が返ってきました。通信可能になりましたね。

:\Users\ken>ping 172.16.23.254 -t

172.16.23.254 に ping を送信しています 32 バイトのデータ:
172.16.19.100 からの応答: 宛先ホストに到達できません。
172.16.23.254 からの応答: バイト数 =32 時間 =4ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =3ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =2ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =3ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =2ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =3ms TTL=255
172.16.23.254 からの応答: バイト数 =32 時間 =2ms TTL=255


172.16.23.254 の ping 統計:
    パケット数: 送信 = 112、受信 = 112、損失 = 0 (0% の損失)、
ラウンド トリップの概算時間 (ミリ秒):
    最小 = 1ms、最大 = 4ms、平均 = 1ms
Ctrl+C
^C
C:\Users\ken>

WS-C2960L-8TS-LL でも GLC-T が使えることが分かりました。これでポート数を 2つ増やすことができます。

関連する記事:

最近の記事:

カテゴリー
2021年 AWS AWS Solutions Architect - Associate Azure Microsoft MS Azure Administrator MS Azure Fundamentals クラウド コンピューター 技術一般 認定資格

MS Azure を学ぶ (0) 用語比較


にほんブログ村

用語比較

並べて比較してみると、やはり分かりやすいです。

Azure の言葉も何となくは知っていたのですが、これではっきりしました。

AWS 用語Azure 用語
EC2 (Elastic Compute Cloud)Virtual Machines
仮想サーバーにより、OS やサーバー ソフトウェアをデプロイしたり、管理や保守が行える。
AWS 用語Azure 用語
Auto ScalingVirtual Machine Scale Sets
負荷を見て、VM インスタンスの数を自動的に変更する。
AWS 用語Azure 用語
VPC (Virtual Private Cloud)VNET (Virtual Network)
クラウド内の分離されたプライベート環境のこと。 ユーザーは、独自の IP アドレス範囲の選択、サブネットの作成したりして、自分の仮想ネットワーク環境を制御できる。
AWS 用語Azure 用語
NAT GatewaysVirtual Network NAT
仮想ネットワークでアウトバウンド専用のインターネット接続が簡単になるサービス。プライベートサブネットで外部ネットワークと通信する際に使用する。
AWS 用語Azure 用語
VPN GatewayVPN Gateway
仮想ネットワークを他の仮想ネットワーク、または顧客のオンプレミス ネットワークに接続 (サイト間) できる。
AWS 用語Azure 用語
Route 53DNS
サービスで提供される DNS。これにより、各 DNS レコードを管理する。
AWS 用語Azure 用語
Direct ConnectExpress Route
ある場所からクラウド プロバイダーへの (インターネット経由ではなく) 専用のプライベート ネットワーク接続を確立する。
AWS 用語Azure 用語
ALB (Application Load Balancer)Application Gateway
レイヤー 7 のロード バランサー。 SSL ターミネーションやラウンド ロビンによるトラフィックの負荷分散をサポートする。
AWS 用語Azure 用語
NLB (Network Load Balancer)Load Balancer
レイヤー 4 (TCP または UDP) でトラフィックを負荷分散する。
AWS 用語Azure 用語
CloudFrontAzure CDN
クラウドプロバイダーで提供される CDN サービス
AWS 用語Azure 用語
Certification Managerポータルで使用可能な App Service 証明書
クラウド内で証明書をシームレスに作成、管理できるようにするサービス。
AWS 用語Azure 用語
S3 (Simple Storage Services)Blob Storage
バックアップ、アーカイブ、ディザスター リカバリーなど向けのオブジェクト ストレージ サービス。
AWS 用語Azure 用語
EBS (Elastic Block Storage)マネージドディスク
I/O 集中型読み取り/書き込み操作用に最適化された SSD ストレージ。
AWS 用語Azure 用語
S3 GlacierStorage アーカイブアクセス層
ストレージ コストが最も低くいアーカイブ ストレージ。

Azure Administrator (AZ-104)の教材

私がAZ-104に合格するまでに使った教材を紹介します。

合格対策Microsoft認定試験AZ-104:Microsoft Azure Administratorテキスト&演習問題

posted with カエレバ

Azure をあまり触ったことのない人は、これから始めるのが良いかと思います。

内容は分かりやすく、全分野をカバーはしています。ただ、深いところまでは説明がなく、これだけで合格は厳しいと思います。

(模擬試験付き)徹底攻略 Microsoft Azure Administrator 教科書 [AZ-104] 対応

posted with カエレバ

この教材が一番良いのではと思います。試験内容をカバーしているのは当然ですが、説明もしっかりしています。

ただ、この教材に付いている模擬問題は、本番の内容に比べると簡単なので、この問題を解ければ合格とは思わない方がいいです。

試験前の力試しには、やはりUdemyの問題が良いです。

私は以下の2つを使いましたが、本番を想定した内容となっており、しかも、いくつかはほぼ同じ内容の問題も出ていました。

AZ-104: Microsoft Azure Administrator 模擬試験問題集

AZ-104: Microsoft Azure Administrator 2022年 模擬試験問題集

関連する記事:

最近の記事:

カテゴリー
2021年 AWS Solutions Architect - Associate MS Azure Fundamentals クラウド コンピューター 技術一般 認定資格

クラウドサービス:AWSとAzureの違い


にほんブログ村

AWS シリーズ

Microsoft Azure シリーズ

カテゴリー
2021年 おもしろ ガジェット 唐揚げ 唐揚検定 揚師検定 料理 認定資格

カラアゲニスト・パーフェクトガイド(唐揚検定)


にほんブログ村

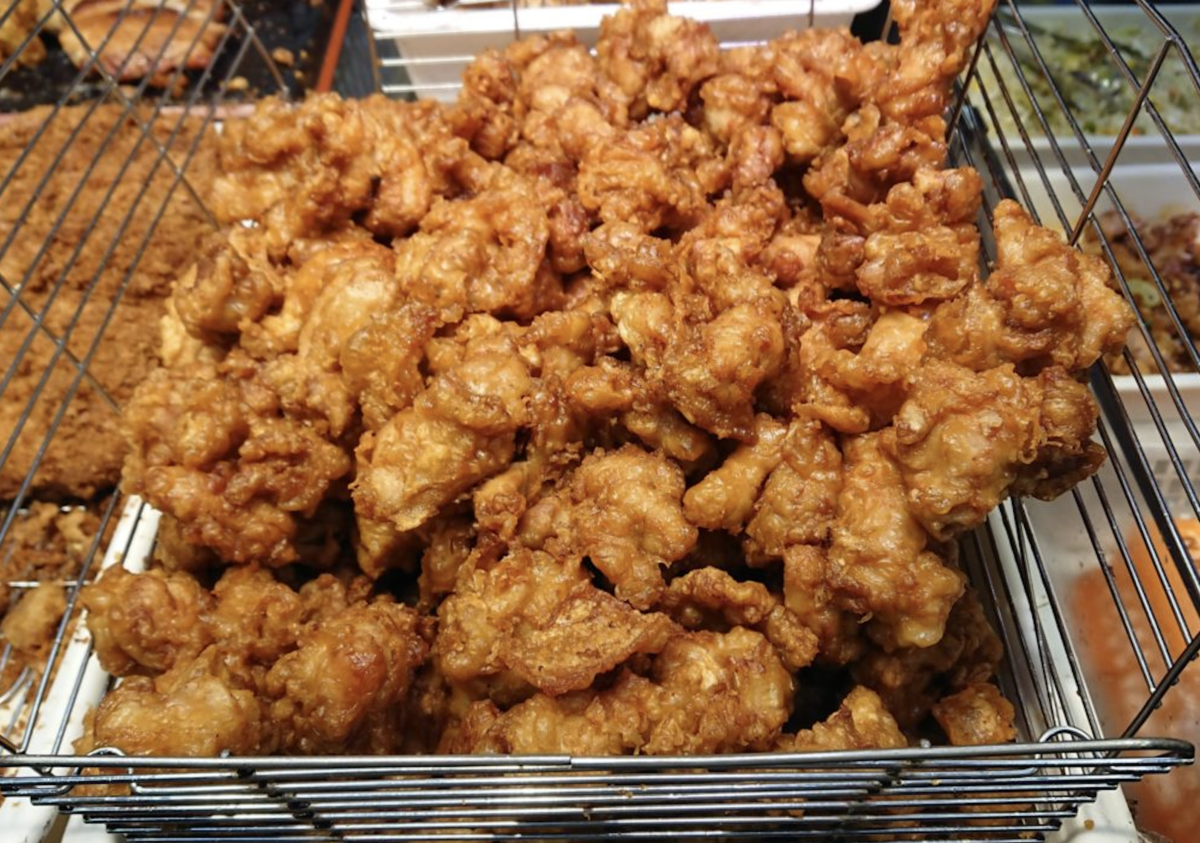
私はカラアゲニストであり、揚師検定二級も持っています。

唐揚げは私の大好きな料理の一つです。

このブログにたどり着いた方の多くは、カラアゲニストという資格の名前を知ったからかも知れません。

まずは、唐揚検定試験を受けてみてください。

インターネットで受験できますし、無料で何度でも受けられます。

テストを受けてみると、意外と難しいと感じるかと思います。一言で唐揚げと言っても、奥が深いということです。

そこで個人的に、唐揚検定ガイドを作ってみました。

この解答を見てカラアゲニストになるのもアリなんですが、なぜその解答が正しいのかも理解できるように、私なりの解説をしてみました。

唐揚検定をきっかけにして、唐揚げのことをもっと理解し、もっと知りたいと思って頂けますと嬉しいです。

1)唐揚検定試験唐揚げの「唐」は現在のどの地域を指しているかきごうで答えよ。

  • A.印度 
  • B.中国 
  • C.西班牙 
  • D.高句麗 
  • E.佛蘭西

これは簡単ですよね。中国です。

唐揚の「唐」は、昔の中国の唐王朝のことです。現在の山東省のあたりです。

唐揚げの起源は奈良時代に遡り、遣唐使を通じて食物を揚げる技法が伝わったとされています。

江戸時代初期には、中国から伝わった普茶料理で「唐揚げ」と呼ばれ、江戸時代後期から明治時代にかけて広まったそうです。

「空揚げ」とか「唐揚げ」と記載されているのですが、一般的に「唐揚げ」と書かれるのは、このためとのことです。

ということで、答えば B です。

2)唐揚げとは何を使用して調理した料理か記号を答えよ。

  • A.鶏肉 
  • B.鳥肉 
  • C.もも肉 
  • D.むね肉 
  • E.油

ぱっと見、難しい問題ですね。どれを見ても正しい解答に見えます。

まずは最初の二つ A と B、鳥肉と鶏肉の違いを理解する必要がありますね。

「鶏肉」とは「ニワトリの肉」を指しています。鶏とはニワトリのことですね。

一方で「鳥肉」ですが、「ニワトリを含む鳥類全体の肉」を指します。

キジ肉を使った唐揚げもあるので、A も B も正しいということになります。

次に C と D です。「もも肉」か「むね肉」か。これは好みです。

むね肉はパサパサしてるから、という意見もありますが、料理の仕方次第で美味しく食べられます。つまり、C も D も正しいですよね。

この問題の答えは E です。この問題の解答は、「油を使用して調理した料理」と言わせたいのです。

3)唐揚げを作る際に粉にまぶして料理するのが一般的だが、この粉2種類の記号を答えよ。

  • A.からあげ粉 - ガーリックパウダー 
  • B.小麦粉 - 片栗粉 
  • C.小麦粉 - メリケン粉 
  • D.上新粉 - 小麦粉 
  • E.ガーリックパウダー - 小麦粉

これは、基本的な唐揚げの作り方を理解しているかを問う問題です。

ガーリックパウダーを使って味を変えることもありますが、それはあくまでオプションです。

また、日清などから唐揚げ粉というものが発売されています。唐揚げ粉を使えば手軽に唐揚げが作れるのは事実ですが、これも基本ではありません。

次に上新粉ですが、これも実際に使われることがあります。唐揚げのサクサク感を出すために、上新粉が決め手というのがあります。しかし、これも基本ではなく、オプションですね。

唐揚げは「小麦粉」と「片栗粉」を使います。つまり答えは B です。

日本唐揚協会の会長である「やすひさてっぺい」さんのオフィシャルウェブページに、材料や作り方が紹介されています。

4)代表的な料理例として鶏肉が挙げられるが、魚類ではどのような魚類が唐揚げに向いているか記号を答えよ。

  • A.蛸・烏賊 
  • B.イソギンチャク 
  • C.鰈・グルクン 
  • D.青魚 
  • E.白身魚

唐揚げというと若鶏の唐揚げを想像するので、この問題は唐揚げじゃないじゃん!と思っちゃうのですが、魚の唐揚げだって実際にあるんです。

例えば、グルクンの唐揚げ。海水魚の一種であるタカサゴは、沖縄ではグルクンと呼ばれています。

グルクンは、鮮度が落ちやすく淡白な味の魚なのですが、これを油で揚げることで臭みを消し、旨味をつけられます。これがグルクンの唐揚げです。

ちなみに、魚の唐揚げは、台湾やタイなどの南方の国々ではポピュラーな調理法です。

つまり、答えは E です。

ちなみに、野菜の唐揚げだってあります。

5)竜田揚げは唐揚げの一種であるが、唐揚げとの違いはタレに漬け込んだ後調理する点である。このタレは何と何からつくるか調味料の記号を答えよ。

  • A.にんにく - しょうが 
  • B.醤油 - ニンニク 
  • C.味噌 - 醤油 
  • D.みりん - 醤油 
  • E.酒 - にんにく

竜田揚げの作り方の基本を理解しているかを問う問題です。

「竜田揚げ」は、奈良県の生駒地方に流れる竜田川にちなんで付けられた名称です。ちなみに竜田川は、紅葉で有名です。

竜田揚げは、「肉や魚などに下味を付けて、衣(主に片栗粉)には味を付けないで揚げる」というのが調理法になります。

揚げた時に衣の厚い部分が白く、薄い部分は赤褐色に見えるのが、「川面に紅葉が映える風情を盛り込んだ料理」とされています。

日本発祥の竜田揚げは、ニンニクをほとんど使わず、下味は醤油とみりんというのが基本になります。

つまり、答えは D です。

6)正しい文章の記号を答えよ

  • A.名古屋の『手羽先』は甘辛いタレとコショウをじっくり漬け込み、それを揚げた物である 
  • B.宮崎県の『チキン南蛮』は鶏のモモ肉やムネ肉を使った、唐揚げを昇華させたおいしい食べ物である 
  • C.愛媛県今治市の郷土料理『せんざんき』はキジの唐揚げのことを指す

まず手羽先です。

手羽に塩胡椒をし、片栗粉をまぶし、それを揚げます。揚げた後、手羽にタレを塗り、胡椒をまぶします。漬け込むことはしませんので、A は間違っています。

次にチキン南蛮ですが、これは宮崎県発祥の鶏肉料理です。

鶏肉に小麦粉をふり、卵液を絡めたものを揚げ、甘酢に浸して作ります。

元来はむね肉を使用することが一般的でしたが、現在は、脂肪分が多くボリューム感があるもも肉を使う料理店が増えてきているみたいです。

つまり、答えは B です。

最後にセンザンギです。

鶏料理が盛んな愛媛県今治市に伝わる江戸時代からの郷土料理になります。

元々は、今治市に多かったキジ肉を使って揚げ物にした料理でしたが、現在では、下味を付けた鶏の唐揚げのことを指し、料理店によっては、骨付きで提供するケースもあります。

現在の形になったのは1930年代で、鶏を料理する際に残った骨付き肉を、タレに付けてあげたものが始まりとされています。

つまり、キジ肉には限定されていませんので、C も間違いです。

7)下記の地図の赤丸部分にある、唐揚げの聖地といわれる都市名を答えなさい。

  • A.大分県宇佐市 
  • B.福岡県行橋市 
  • C.福岡県福岡市博多区中洲 
  • D.福岡県北九州市 
  • E.大分県中津市

唐揚げの聖地がどこであるかを問う問題です。

大分県中津市です。大分県宇佐市という説もありますが、「中津市を唐揚げの聖地」、「宇佐市は唐揚げ専門店の発祥地」とするのが、日本唐揚協会の認識となります。

カラアゲニストは、日本唐揚協会の試験です。これに従いましょう。

つまり、答えは E です。

8)下記の地図AからJより、「ザンギ」を食する地域を記号で答えなさい。

  • A    
  • B    
  • C    
  • D    
  • E    
  • F    
  • G    
  • H    
  • I    
  • J   
  • K 

ザンギと言えば、北海道の料理というのが一般的です。

実際には、四国・中国地方の一部でもそう呼ばれていますが、北海道の文化として唐揚げという調理法にて料理されたものがザンギと言われています。

ちなみにザンギの発祥地ですが、北海道釧路市の飲食店と言われてます。

ザンギとは、食材に下味を付け、粉をまぶした揚げ物のことでで、唐揚げとよく似た料理です。

最も有名なのは、鶏肉のザンギですが、タコなど魚介類を揚げたものも、ザンギと呼ばれます。

ザンギという名前の由来は、中国語で鶏の唐揚げを意味する「炸鶏」に、演技を担ぎ「運」の「ん」を加えたものとされてます。

つまり、答えは A です。

ちなみに、中国語(普通語)で唐揚げは、炸鸡 (Zha Ji)と発音されます。この音をカタカナで書くなら、「ザーギー」ではなく「ザージー」です。なので、先ほどの説は、個人的にはどうなのかなとも思っています。

9)唐揚げを食べる際のマナーとして「レモン」の扱いで正しいものを記号で答えなさい。

  • A.皆が食べやすいように全体にかかるように絞りまぶす 
  • B.レモンをかけるゾーンとかけないゾーンをつくりそちらにのみかける 
  • C.レモンはかけずに各自が取り皿に絞り使用する

これは、唐揚げを食べる人のマナーに関する問題です。

私は唐揚げにレモンは合うと思っていますが、レモンが嫌いな人もいますし、レモンアレルギーの人だっているかも知れません。

それを考えると、自分の皿にレモンを絞り、みんなの食べる唐揚げと自分が食べる唐揚げを分けて考えるのがマナーと言えます。

カラアゲニストとは、自分のことだけでなく、他人のことも考えるべきなのです。

つまり、答えは C です。

10)唐揚げを食べる際のマナーとして「最後の一個」の扱いで正しいものを記号で答えなさい。

  • A.思い切ってすばやく自分の皿へ唐揚げを移す 
  • B.唐揚げを半分に割って、半分を皿に残し、半分を食す 
  • C.手を出さない

これも、唐揚げを食べる人のマナーに関する問題です。

半分に切って半分だけ食べるというのもありですが、二人だけで食べているとは限らないですよね。8人で食べてたら八当分にしますか?

自分は手を出さない、我慢する、というのもありです。

ですが、カラアゲニストとなる人は、最後の唐揚げ一つを見つけたら、素早く自分の皿に乗せましょう。唐揚げを愛するカラアゲニストに食べてもらった方が、唐揚げも幸せです!

つまり、答えは A です。

11)あなたの唐揚げに対する思いを書いてください。

この問題に正解はありません。

あなたの唐揚げに対する熱い思いをぶつけてください!

関連する記事:

最近の記事:

カテゴリー
2021年 Riverbed SD-WAN クラウド コンピューター 技術一般

SD-WAN を試す (1) Director のインストール

某お客様で SD-WAN を導入したいという話がありました。そこでリバーベッドテクノロジー社の SD-WAN 製品であるSteelConnect EX を提案しました。

その時にいろいろと動作確認しましたので、メモとして残しておこうと思いました。


にほんブログ村

Director の初期設定

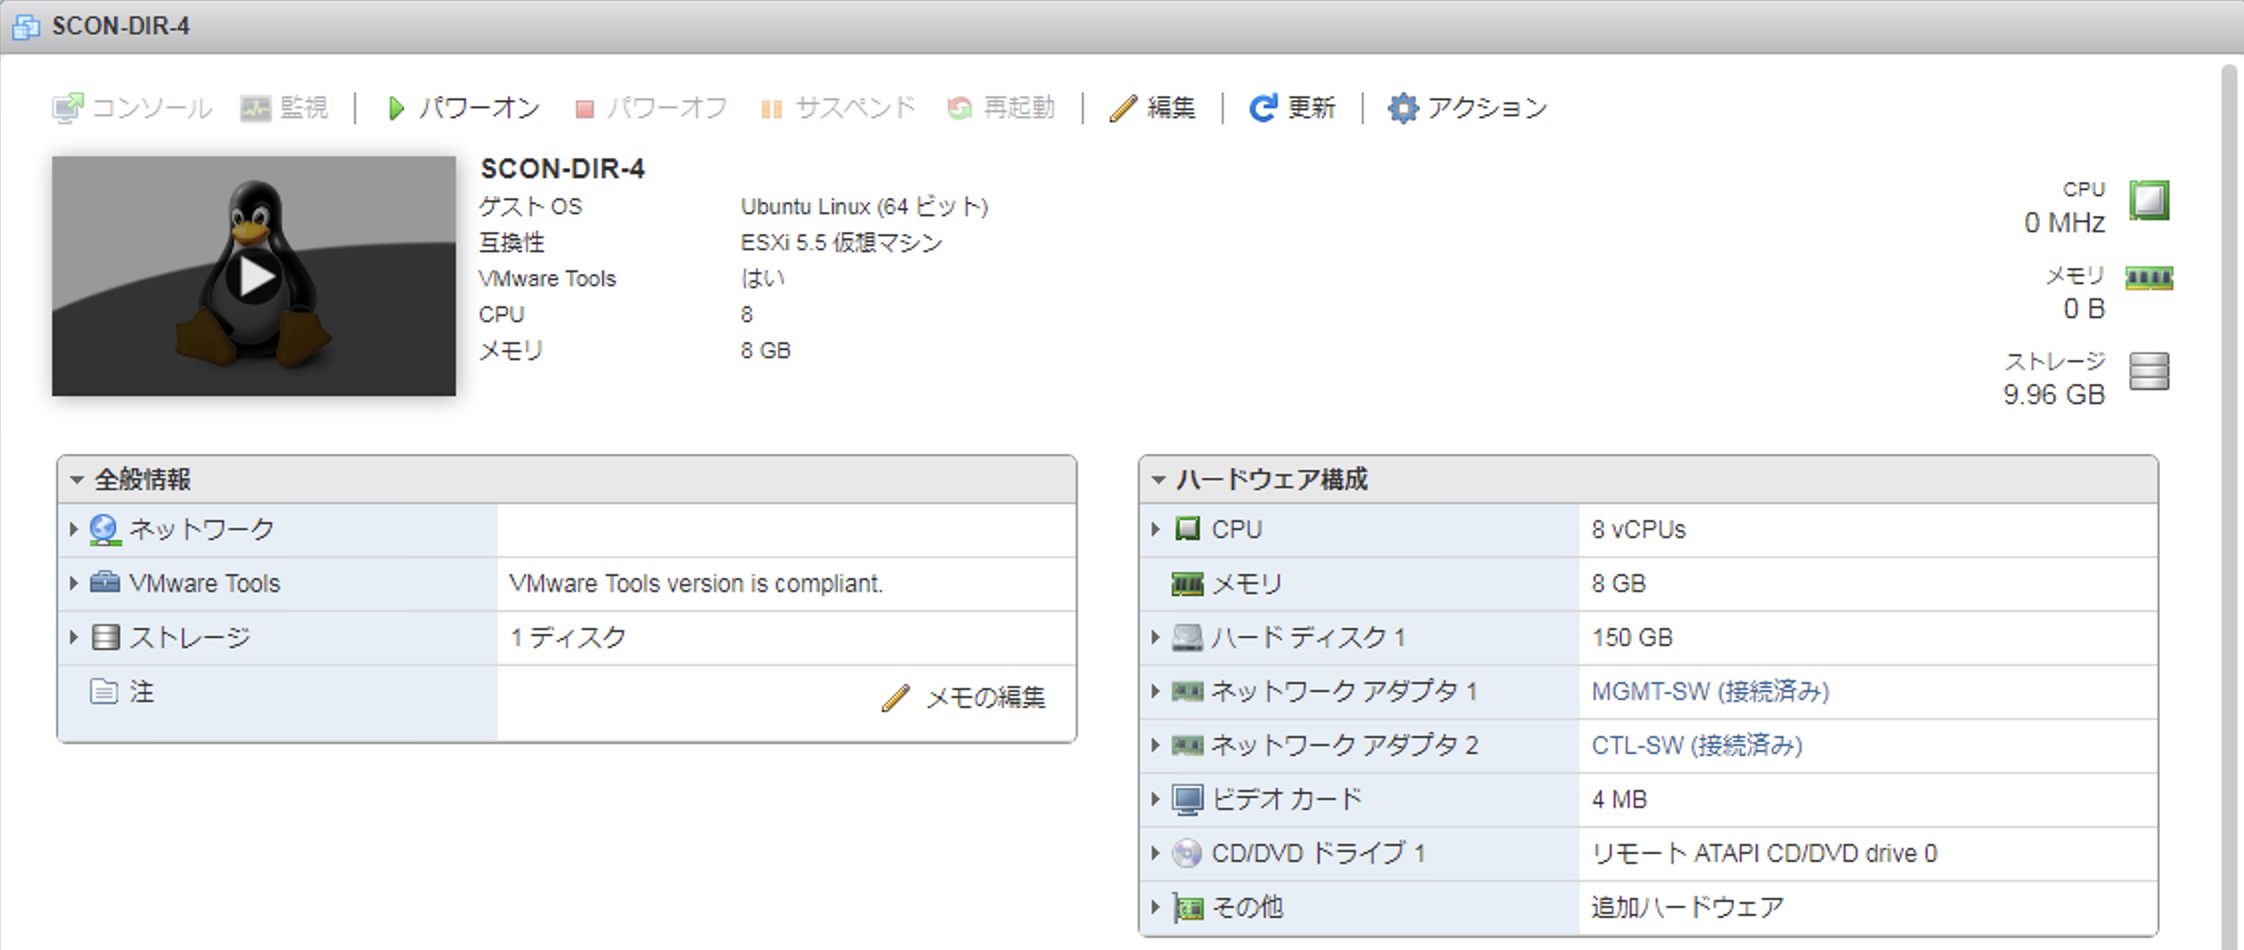
まずは、ヘッドノードの1つである Director のインストールです。

リバーベッドテクノロジー社のサポートサイトから、OVA ファイルが手に入りますので、それをダウンロードし、ESXi にインストールします。

Director には、最低2つのネットワークアダプターが必要となります。OVA ファイルからインストールすると、ネットワークアダプタは1つしかありませんので、もう一つ追加しておきます。

  • ネットワークアダプタ1

Management Switch に接続させます。これが North-bound になります。

  • ネットワークアダプタ2

Control Switch に接続させます。これが South-bound になります。

ネットワークアダプターが 2つにになりましたので、早速、Director の仮想アプライアンスを起動させます。

Director にログインします。

デフォルトのログインアカウントは、Administrator/versa123 です。

ログインできたら、初期設定をしていきます。

Do you want to enter setup? (y/n)?

セットアップを開始しますか?

y で進みます。

[sudo] password for Administrator

Administrator のパスワードを入力してください。

ログインした時のパスワードを入力します。

Do you want to setup hostname for system? (y/n)?

システムのホスト名を設定しますか?

y で進みます。

Enter hostname:

ホスト名を入力してください。

Director のホスト名を入力します。ここでは「DIR-01」としてます。

Do you want to set up network interface configuration? (y/n)?

ネットワークインターフェースの設定を行いますか?

y で進みます。

Enter interface name [eg. eth0]

設定するインターフェース名を指定してください。

eth0 と入力し、このインターフェースの設定を行います。

Enter IP Address:

IPアドレスを入力してください。

今回は、10.100.3.200 とします。これは、Managementネットワークに所属するアドレスです。

このネットワーク経由で、ウェブ管理画面へのアクセスや、SSH でのアクセスを行います。

Enter Netmask Address:

ネットマスクを入力してください。

今回は、255.255.255.0 (24 bit) とします。

Configure Gateway Address? (y/n)?

ゲートウェイのアドレスを設定しますか?

y で進みます。

Enter Gateway Address:

ゲートウェイのアドレスを入力してください。

今回は、10.100.3.254 とします。

Configure another interface? (y/n)?

別のインターフェースを設定しますか?

y で進みます。

Enter interface name [eg. eth0]

インターフェースの名前を入力してください。

eth1 と入力します。

Enter IP Address:

IPアドレスを入力してください。

今回は、10.100.4.200 とします。これは、Control ネットワークのアドレスです。

Enter Netmask Address:

ネットマスクを入力してください。

今回は、255.255.255.0 とします。

Configure another interface? (y/n)?

別のインターフェースを設定しますか?

今回の構成では、ネットワークインターフェースは 2つになりますので、n で進みます。

Configure North-Bound interface (If not configured, default 0.0.0.0 will be accepted)(y/n)?

North-Bound インターフェースを設定しますか?(もし設定しない場合、デフォルトの0.0.0.0が適用されます)

y で進みます。North-Bound インターフェースに、デフォルトルートが適用されます。

North-Bound インターフェースの設定です。

Enter interface name [eg. eth0]

インターフェース名を入力してください。

今回の構成では、eth0 を North-Bound インターフェースとします。eth0 を指定します。

South-Bound インターフェースの設定です。

Enter interface name [eg. eth0]

インターフェース名を入力してください。

今回の構成では、eth1 を South-Bound インターフェースとします。eth1 を指定します。

Configure another South-Bound interface? [y/n]?

別のSouth-Bound インターフェースを設定しますか?

今回の構成では、South-Bound インターフェースは 1つとします。n で進みます。

Enable secure mode for Director HA ports [y/n]?

Director HA ポート向けにセキュアモードを有効にしますか?

今回の構成では、Director は HA 構成とはしません。n で進みます。

Secure Director HA communication? [y/n]?

Director のHAコミュニケーションを暗号化しますか?

今回の構成では、Director は HA 構成とはしません。n で進みます。

Prompt to set new password at first time UI login [y/n]?

最初にウェブ管理画面にアクセスした時に、パスワード変更の連絡を出力させますか?

ウェブ管理画面に初めてアクセスした際に、ログインパスワードを変更したい場合、y とします。

今回は変更しませんので、n で進みます。

設定が適用され、各種サービスが停止し始めます。

設定が完了し、各種サービスが起動ました。

Press ENTER to continue

エンターキーを押し進んでください。

Enter キーを押します。

ログインプロンプトが表示されますので、Director にログインします。

設定を完了させるため、システムを再起動します。

Linux のシャットダウンコマンドです。実行するためには、「sudo」を付けておく必要があります。

sudo shutdown -r now

ウェブブラウザーに、Director の eth0 の IPアドレスを指定し、Director のウェブ管理画面にアクセスします。

http://10.100.3.200

ログインできました。

Organization の作成

Organization とは、これから追加する Controller や SD-WAN ルーターが所属する組織(いわゆるグループ)のことです。

この Organization を一括りにして管理することができます。

SteelConnect EX は、マルチテナントをサポートしています。つまり、この Organization が複数作成できます。そして、Organization-1 は Organization-2 にはアクセスできず、設定も別となるというセキュリティー範囲の単位でもあります。

ちなみにこのOrganizationですが、階層型をサポートしており、Sub Organization を複数配下に作成していくことも可能です。

Administration > Organization の順にクリックして進みます。

初めてのアクセスの際に、Confirm Add Organization のポップアップウィンドウが表示されます。

「OK」をクリックします。

「Add Organization」の設定画面のウィンドウが表示されます。

  • Name: Organizationの名前を指定します。
  • Description: この Organization の説明を入力します。
  • Global Organization ID: 初めての Organization の作成であれば「1」になります。通番ですので、通常は特に意識することはないです。
  • Subscription Profile: 通常は、Default-All-Service-Plan を選択しておきます。
  • Authentication Connector: Analytics サーバーも使用する場合は、ここで Analytics Cluster の名前を指定します。

「Supported User Rules」タブをクリックします。

「Available」のところに、さまざまな役割が表示されます。

「Add All」をクリックして、全ての項目を「Selected」の方へ移動させます。

全ての項目が移動したのを確認し、「OK」をクリックします。

Organization のリストに、作成した名前が表示されれば完了です。

次回は、Controller を設定していきます。

関連する記事:

最近の記事:

カテゴリー
2021年 Riverbed SD-WAN クラウド コンピューター 技術一般

リバーベッドのSD-WAN製品分析と実装メモ


にほんブログ村

某お客様で SD-WAN を導入したいという話がありました。そこでリバーベッドテクノロジー社の SD-WAN 製品であるSteelConnect EX を提案しました。

その時にいろいろと動作確認しましたので、メモとして残しておこうと思いました。

SD-WAN ですが、ヘッドノードのサーバーで構成されるコントロールプレーンと、実際にユーザーデーターを転送するデータプレーンの 2つで構成されます。

ヘッドノードは、ハードウェア版と仮想版があるのですが、今回は、仮想版を使用しました。VMWare ESXi上で動作します。

SD-WAN ヘッドノードですが、

  1. Director
  2. Controller
  3. Analytics

という 3つのサーバーから構成されます。

このうち、1 と 2 はヘッドノードとして必須コンポーネントとなり、3 はオプションとなります。

注意点は、ヘッドノードを構成して運用が始まった後に、Analyticsサーバーを後から追加するためには、設定を全て初期化する必要があります。

そのため、Analyticsが必要であるかどうかは、最初によく検討しておく必要があります。

SD-WAN がなぜ求められるのか

SD-WAN と言っても、結局は、ルーターやスィッチです。

ですが、コントロールプレーンとデータプレーンを分け、設定や管理は全てコントロールプレーンで集中管理し、データプレーンはデータを転送することのみに集中しているという点が異なります。

これにより、データプレーンの機器は比較的安価なもので良くなり、中央管理できるので、運用管理のコストも下げられます。

また、クラウドを利用することが当たり前になった今、ローカルブレークアウトを使うことも普通になりました。

このためには、アプリケーションをポート番号レベルではなく、L7(アプリケーション)レベルで認識する必要があります。

このアプリケーション情報を使って、アプリ1 はインターネット、アプリ2 は MPLS、アプリ3 はインタネットVPN、という感じで経路を使い分けることができます。

これは、従来のルーターやスィッチでは難しかったことです。

PBR (Policy Based Routing) で、経路を使い分けることはできました。ですが、PBR のポリシーは、ACL (Access Control List) で定義されます。ACL は、IPアドレスとポート番号の組み合わせで成り立っています。

現在のアプリケーション、特にインターネット向けは、85% 以上が暗号化されています。つまり HTTPS(TCP/443)です。

ポート番号でしか指定できないと、HTTPS が一括りでしか制御できず、経路選択の意味がほとんどないという状態になります。

ここで Ciscoは、PfR (Performance Routing) と NBAR (Network Based Application Recognition) を組み合わせた設定を推していましたが、これを使うためには、ルーターにパワーが必要です。大型の機器になってしまうのです。

こういった点でも、SD-WAN ならお手軽に実現できます。

リバーベッドテクノロジー社の SD-WAN

リバーベッドテクノロジー社の SD-WAN ですが、最初はドイツの Ocedo社を買収しています。これを自社製品として、SteelConnect CX として販売をしました。

ですが、この製品は、エンタープライズクラスのルーティング向けには機能が足りないことが分かり、今度は、Versa Networks社と技術提携し、OEM 販売をしています。これが今回の SteelConnect EX です。

Versa Networks ですが、元々 Juniper Networks にいた人たちが結成した会社であり、ルーティング機能は非常にしっかりしています。エンタープライズルーティングという面でバッチリです。

そして、Next-Gen Firewall、URL フィルタリング、Anti Virus、IPS/IDS といったセキュリティー機能も豊富に搭載しています。リバーベッドテクノロジー社はこれを OEM 販売しているため、SteelConnect EX にも、同じ強みと特徴があります。

そして、リバーベッドテクノロジー社と言えば、WAN最適化のSteelHeadです。リバーベッドテクノロジー社の SD-WAN ルーターには、SteelHead の機能も搭載できます。

SteelConnect EX には、エンタープライズルーティング、セキュリティー、WAN最適化という SD-WAN に求められる 3つの機能の全てが搭載されているという訳です。

私のお客様も、SteelHead 大好きユーザーの1つでして、SD-WAN を検討された際に、SteelConnect EX 以外は考えられないと言われてました。

次回から、SteelConnect EX のヘッドノードをインストールした際のメモを紹介していきます。

関連する記事:

最近の記事: